
Av. Dr. Sertel Şıracı
Özet
Kişisel Verileri Koruma Kurulu’nun 16.09.2026 tarihli ve 2026/2035 sayılı İlke Kararı, işverenin kurumsal e-posta hesapları başta olmak üzere iş amaçlı iletişim kanallarını denetleme yetkisini bütünlüklü bir çerçeveye oturtmuştur. Karar, hesabın ve altyapının işverene ait olmasından sınırsız bir denetim yetkisi çıkaran yerleşik anlayışı kabul etmemekte, yalnızca trafik ve log kayıtlarının incelenmesini dahi kişisel veri işleme faaliyeti saymaktadır.
Bu çalışmada önce kararın dayandığı ilkeler, açık rızanın konumu, aydınlatmanın içeriği ve içerik denetimine geçiş için aranan somut şüphe ölçütü ele alınmaktadır. Ardından bu ilkelerin veri sızıntısı önleme (DLP), e-keşif (eDiscovery), e-posta arşivi ve işten ayrılan çalışanın hesabı gibi bilgi teknolojileri uygulamalarına nasıl yansıyacağı tartışılmaktadır. Vardığımız sonuç, teknik erişim imkânının hukuki yetkinin yerini tutmadığı; veri güvenliği yükümlülüğü ile çalışanın özel hayatı arasındaki dengenin araçlardan vazgeçilerek değil, yöntemin kademeli ve kayıt altında seçilmesiyle kurulabileceğidir.
Anahtar kelimeler: KVKK, ilke kararı, işyerinde gözetim, kurumsal e-posta, somut şüphe, ölçülülük, veri güvenliği
1. Giriş
İş hayatında uzun süre sorgulanmadan kabul gören bir varsayım vardır: e-posta hesabını işveren açmışsa, sunucu işverene aitse ve çalışan bu hesabı işini yapmak için kullanıyorsa, hesabın içinde ne varsa işveren onu görebilir. Bu varsayım bilgi teknolojileri birimlerinin günlük pratiğine de yerleşmiştir. Bir yöneticinin talebi üzerine bir posta kutusuna tam erişim (Full Access) yetkisi tanımlamak, çoğu kurumda hukuki bir karar olarak değil, sıradan bir teknik iş emri olarak görülür.
Kişisel Verileri Koruma Kurulu’nun 2026/2035 sayılı İlke Kararı bu varsayımı açıkça reddetmiştir [1]. Karara göre kurumsal hesabın işverene ait olması, çalışanın o hesap üzerinden yürüttüğü yazışmaların tamamına sınırsız erişim hakkı vermez. Kurul ayrıca denetimi bir yönetim yetkisi olarak değil, 6698 sayılı Kanun’a tabi bir kişisel veri işleme faaliyeti olarak nitelendirmiştir. Bu nitelendirme, tartışmanın zeminini mülkiyetten veri koruma hukukuna taşımaktadır.
Bu makalenin sorusu şudur: Teknik olarak erişilebilen bir iletişim içeriğine, hangi koşullar gerçekleşince hukuken de erişilebilir? Soruyu yanıtlarken kararın hükümlerini Anayasa Mahkemesi ve Avrupa İnsan Hakları Mahkemesi içtihatlarıyla birlikte okumaya çalışacağız. Son bölümlerde ise bu ilkelerin, kurumların fiilen kullandığı veri sızıntısı önleme, e-keşif ve arşivleme araçlarında hangi değişiklikleri gerektirdiğini tartışacağız. O kısımdaki öneriler kararın lafzından değil, kararın ilkelerinden çıkardığımız sonuçlardır; okurun bu ayrımı akılda tutmasını isteriz.
2. Kararın Künyesi, Dayanağı ve Kapsamı
Karar, Kurul’un 16.09.2026 tarihli toplantısında 2026/2035 sayıyla alınmış ve 08.10.2026 tarihli, 33394 sayılı Resmî Gazete’de yayımlanmıştır [1]. Tam adı kapsamını da özetleyen uzun bir başlıktır: “İşverenler Tarafından Çalışanlara Tahsis Edilen Kurumsal E-Posta Hesapları Başta Olmak Üzere, İşin Yürütülmesi Amacıyla Kullanılan İletişim Kanallarının Denetlenmesi Suretiyle Gerçekleştirilen Kişisel Veri İşleme Faaliyetlerinde Uyulması Gereken Usul ve Esaslar Hakkında İlke Kararı”. Karar oy çokluğuyla alınmış, karşı oy gerekçesi yayımlanan metne alınmamıştır.
Kurul bu kararı 6698 sayılı Kanun’un 15. maddesinin altıncı fıkrasına dayanarak vermiştir [2]. Bu hüküm, şikâyet üzerine veya resen yapılan inceleme sonucunda ihlalin yaygın olduğunun tespit edilmesi hâlinde Kurul’a ilke kararı alma ve bunu yayımlama yetkisi tanır. Dolayısıyla karar belirli bir veri sorumlusuna ilişkin bir uyuşmazlığın çözümü değildir; Kurul, işyerlerindeki denetim pratiğinde yaygın bir hukuka aykırılık gördüğünü ilan etmektedir. Bu nitelik kararın ağırlığını artırır, çünkü bundan sonraki incelemelerde veri sorumlularının kararda açıklanan usul ve esaslara uyup uymadığına bakılacaktır.
Başlıktaki “başta olmak üzere” ifadesi kapsamın e-postayla sınırlı olmadığını gösterir. Karar; kurum içi mesajlaşma uygulamalarını, kurumsal anlık iletişim hesaplarını, müşteri ilişkileri ve talep yönetim sistemlerini, somut olaya göre de toplantı platformlarındaki sohbet ve kayıt alanlarını denetime konu olabilecek kanallar arasında saymaktadır. Kişisel kullanıma da elverişli uygulamalarda ise üç soru belirleyicidir: Uygulama iş amacıyla mı tahsis edilmiştir, çalışan onu kendi kişisel hesabı üzerinden mi kullanmaktadır ve makul bir mahremiyet beklentisi var mıdır? Kararda belirli bir ürün adı geçmemektedir; ancak Microsoft Teams, Slack ya da Jira gibi araçların bu tanımların içinde kaldığı konusunda tereddüt yoktur.
3. Denetim Bir Veri İşleme Faaliyetidir: Trafik Verisi ve İçerik Ayrımı
Kararın en geniş sonuç doğuracak tespiti, içeriğe hiç dokunulmasa bile denetimin kişisel veri işleme sayılmasıdır. Kurul’a göre kurumsal e-posta hesaplarının yalnızca trafik ve log kayıtları üzerinden incelenmesi de başlı başına bir işleme faaliyetidir. Bu nedenle Kanun’un 4. maddesindeki genel ilkelere, 5. ve 6. maddelerindeki işleme şartlarına, 10. maddesindeki aydınlatma yükümlülüğüne ve 12. maddesindeki veri güvenliği yükümlülüklerine tabidir [1], [3].
Bu tespitin uygulamadaki karşılığı küçük değildir. Bir iletinin kimden kime, hangi saatte, hangi IP adresinden ve ne boyutta gönderildiği, içeriği okunmadan da kişi hakkında çok şey söyler. Çalışanın kiminle sık yazıştığı, mesai dışında ne kadar çalıştığı, hangi dış adreslere dosya gönderdiği bu verilerden çıkarılabilir. Bilgi güvenliği ve olay müdahale ekiplerinin her gün baktığı kayıtlar da tam olarak bunlardır. Kararla birlikte bu kayıtların toplanması ve incelenmesi de bir amaca bağlanmak, çalışana önceden açıklanmak ve erişimi sınırlı tutulmak zorundadır.
Kurul trafik verisi ile içerik arasında bir derece farkı da gözetmektedir. İçerik denetimi müdahalenin en yoğun biçimi sayılmakta ve trafik verisinin incelenmesine kıyasla daha güçlü bir gerekçe aranmaktadır. Bu ayrım aşağıda ele alacağımız kademelilik ilkesinin temelidir. Ne var ki ayrımı “log serbest, içerik yasak” diye okumak yanlış olur. Doğru okuma şudur: her ikisi de hukuka uygunluk denetimine tabidir; içerik, bu denetimde daha yüksek bir eşikle karşılaşır.
4. Hukuki Dayanak Sorunu: Açık Rızanın Sınırları
Uygulamada işverenlerin büyük bölümü iletişim denetimini çalışandan alınan bir onaya dayandırır. İş sözleşmesine eklenen bir madde ya da işe girişte imzalatılan bir muvafakatname, uzun süre bu işin standart çözümü sayılmıştır. Anayasa Mahkemesi’nin bir bölüm kararı da bu yaklaşıma yakın durmuştur. C.O.A. başvurusunda Mahkeme, iş sözleşmesinde kurumsal e-postanın yalnızca iş amacıyla kullanılacağının ve bankanın bildirimde bulunmaksızın denetim yapabileceğinin öngörüldüğü bir olayda, itiraz kaydı bulunmadığı için çalışanın rızasının varlığını kabul etmiş ve ihlal bulmamıştır [4].
İlke Kararı bu noktada ağırlığı farklı bir yere koymaktadır. Kurul’a göre iş ilişkisindeki bağımlılık ve taraflar arasındaki güç dengesizliği nedeniyle çalışanın açık rızası, kural olarak e-posta denetiminde öncelikli hukuki dayanak olarak esas alınmamalıdır. Rızaya dayanılan durumlarda da rızanın özgür iradeyle verilip verilmediği somut olaya göre ayrıca değerlendirilecektir.
Bu tespitin “açık rıza geçersizdir” anlamına gelmediğini vurgulamak gerekir. Kurul rızayı yasaklamamış, ona güvenilemeyeceğini söylemiştir. Aradaki fark uygulamada önemlidir. İşini kaybetme kaygısıyla imzalanmış bir metnin özgür irade ürünü olduğunu ispat yükü işverendedir ve bu yükün taşınması çoğu durumda güçtür. Üstelik açık rıza her zaman geri alınabilir; geri alındığı anda denetimin dayanağı da ortadan kalkar.
Kanaatimizce denetimin dayanağı bu nedenle Kanun’un 5. maddesinin ikinci fıkrasındaki şartlar arasında aranmalıdır. Bunlar, veri sorumlusunun hukuki yükümlülüğünü yerine getirebilmesi için zorunlu olması (ç), bir hakkın tesisi, kullanılması veya korunması için zorunlu olması (e) ve ilgili kişinin temel hak ve özgürlüklerine zarar vermemek kaydıyla veri sorumlusunun meşru menfaati için zorunlu olmasıdır (f) [5]. Kurul bu şartların da sınırsız bir denetim yetkisi vermediğini ayrıca belirtmiştir. Dayanağın doğru seçilmesi işin yalnızca başlangıcıdır; ölçülülük testi ondan sonra başlar.
5. Aydınlatma Yükümlülüğünün Somutlaşması
Anayasa Mahkemesi E.Ü. başvurusunda iletişim araçlarının denetiminde çalışanın önceden ve açıkça bilgilendirilmesini belirleyici saymıştır. İşverenin, kurumsal e-posta üzerinden yapılan iletişimin izlenebileceğine dair açık bir bilgilendirme yaptığını ortaya koyamadığı bu olayda, haberleşme hürriyetinin ve kişisel verilerin korunmasını isteme hakkının ihlal edildiğine hükmedilmiştir [6]. Avrupa İnsan Hakları Mahkemesi de Bărbulescu/Romanya kararında, çalışanın denetim olasılığı ve niteliği hakkında önceden bilgilendirilip bilgilendirilmediği sorusunu değerlendirme ölçütlerinin başına koymuştur [7].
İlke Kararı bu çizgiyi devralmakla kalmaz, onu Kanun’un 10. maddesindeki aydınlatma yükümlülüğüne bağlayarak somutlaştırır [8]. Kurul’a göre “kurumsal e-posta hesapları işveren tarafından denetlenebilir” türünden genel bildirimler bu yükümlülüğü karşılamaz. Aydınlatma metninde işlemenin hukuki sebebi ve amacı, denetimin kapsamı, trafik ve log kayıtlarıyla mı yoksa içerik incelemesiyle mi yürütüleceği, içeriğe hangi hâllerde erişilebileceği, verilerin ne kadar süre saklanacağı ve çalışanın Kanun’un 11. maddesinden doğan hakları açık ve anlaşılır biçimde yer almalıdır.
Burada iki kavramın birbirine karıştırılmaması gerekir. Anayasa Mahkemesi içtihadındaki “önceden bilgilendirme”, denetimin varlığını haber vermeyi ifade eder. Kanun’daki aydınlatma ise belirli unsurları taşıması gereken bir bildirimdir. Denetimi duyuran ama bu unsurları içermeyen bir metin, Anayasa Mahkemesi ölçütünü karşılasa bile Kanun bakımından eksik kalabilir. Uygulamada en sık rastladığımız eksiklik, içerik incelemesinin hangi koşullarda yapılacağının hiç yazılmamasıdır. Oysa çalışanın makul beklentisini asıl şekillendiren cümle odur.
6. Kademelilik ve Somut Şüphe Ölçütü
Kararın yöntem bakımından merkezinde kademelilik vardır. Daha az müdahaleci bir yolla meşru amaca ulaşılabiliyorsa daha ağır bir denetim yöntemine başvurulamaz. Kötüye kullanım filtreleme veya engelleme gibi teknik yollarla önlenebiliyorsa, işveren bundan genel bir denetim hakkı çıkaramaz. İçerik incelemesi ise trafik verisinin yetersiz kaldığı istisnai hâllere bırakılmıştır.
Bu yapıyı uygulamada üç basamak olarak düşünmek yararlıdır. İlk basamakta sistem, kimsenin içeriğe bakmasına gerek kalmadan riski kendiliğinden engeller. İkinci basamakta yalnızca trafik ve log kayıtları incelenir. Üçüncü basamak içeriğin kendisidir. Bu üçlü ayrım kararda bu adlarla geçmez; ancak kararın filtreleme, trafik denetimi ve içerik denetimi arasında kurduğu sıralamanın sadık bir okumasıdır.
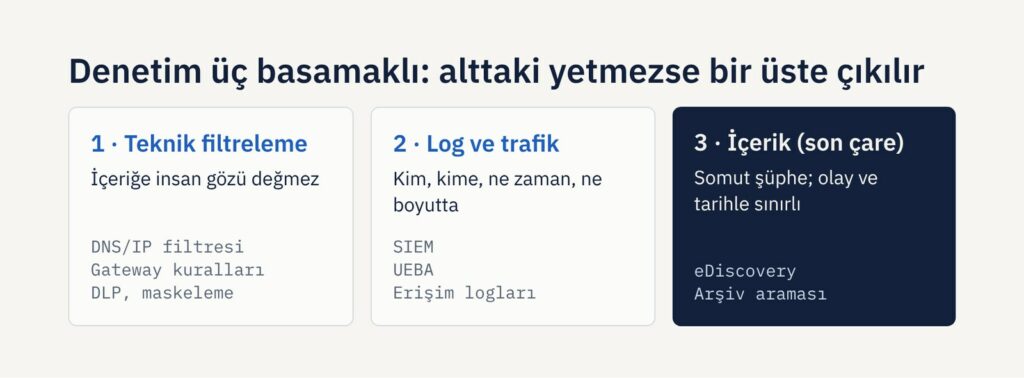
Şekil 1. Kademeli denetimin üç basamağı ve her basamakta kullanılan araçlar.
İçerik basamağına geçişin anahtarı “somut şüphe”dir. Karara göre içeriklerin incelenmesine, kural olarak yalnızca “somut şüphe veya belirli bir olayla bağlantılı meşru bir amaç” bulunması hâlinde ve denetimin amacıyla sınırlı olarak başvurulmalı; kapsamı belirsiz, genel ve sürekli içerik incelemelerinden kaçınılmalıdır. Kanaatimizce somut şüphe, belirli bir kişiye veya olaya yönelen ve olgularla desteklenen bir şüphedir. Gece yarısı gönderilmiş tek bir e-posta ya da yüksek yazışma hacmi tek başına bu eşiği aşmaz. Buna karşılık belirli bir çalışan hakkında gelen ciddi bir ihbar ya da şirkete ait bir dosyanın kişisel bir adrese gönderilmeye çalışıldığını gösteren bir güvenlik kaydı, eşiği aşabilecek olgulardır.
Somut şüphenin varlığı içerik kapısını açar, ama kapının ne kadar açılacağını belirlemez. İnceleme iddiaya konu olayla, ilgili kişilerle ve olayın tarih aralığıyla sınırlı kalmalıdır. Bir ihbar gerekçesiyle iki yıllık bir posta kutusunun baştan sona okunması, ihbar ne kadar ciddi olursa olsun ölçüsüzdür. Kurul ayrıca içerik incelemesi sırasında özel nitelikli kişisel verilere rastlanma riskini ve yazışmanın karşı tarafındaki üçüncü kişilerin verilerini de gözetmek gerektiğini hatırlatmaktadır.
7. Teknik Erişim Hukuki Yetki Değildir
Kararın bilgi teknolojileri birimlerini en doğrudan ilgilendiren tespiti şudur: İşverenin bir cihaz, oturum, ağ veya kurumsal sistem üzerinde teknik yetkiye sahip olması, çalışanın kişisel e-posta hesabına, kişisel mesajlaşma uygulamalarına veya sosyal medya mesaj kutularına serbestçe erişebileceği anlamına gelmez. Cihazın işverene ait olması, o cihazdan açılan kişisel iletişim alanlarını denetime açmaz.
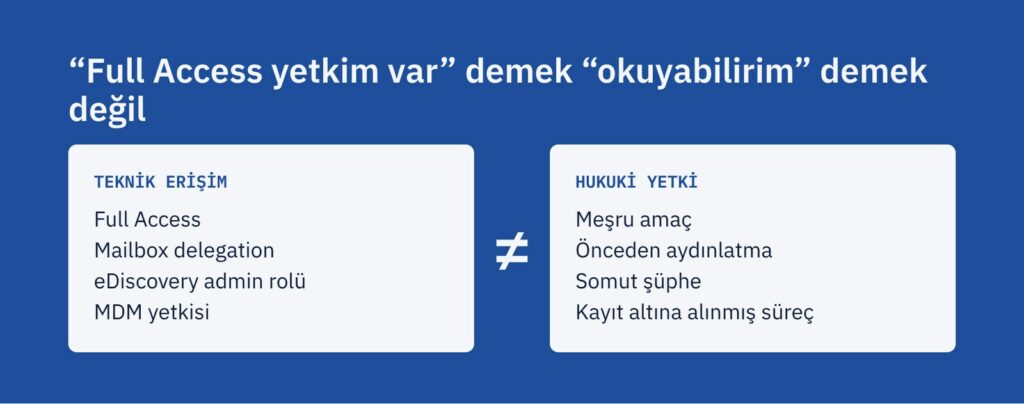
Şekil 2. Teknik erişim imkânı ile hukuki erişim yetkisinin unsurları.
Bu tespit somut bir sahneye karşılık gelir. İade edilen bir dizüstü bilgisayarda çalışanın kişisel Gmail oturumu ya da WhatsApp Web penceresi açık kalmıştır. Sistem yöneticisi, cihaz yönetimi (MDM) yazılımı veya yerel yönetici yetkisiyle bu içeriğe teknik olarak ulaşabilir; karara göre hukuken ulaşamaz. Bu sınırın aşılması yalnızca Kanun’un 18. maddesindeki idari yaptırımları gündeme getirmez [9]. Haberleşmenin gizliliğinin ihlali ve kişisel verilerin hukuka aykırı olarak kaydedilmesi suçlarını düzenleyen TCK’nın 132. ve 135. maddeleri de değerlendirilmelidir [10]. Bu yolla elde edilen yazışmalar, bir fesih uyuşmazlığında Hukuk Muhakemeleri Kanunu’nun 189. maddesinin ikinci fıkrası uyarınca hukuka aykırı delil niteliği taşıyabilir [11].
Kurumsal kanallarda ise tablo özel kullanımın nasıl düzenlendiğine göre değişir. İşveren özel kullanımı yasaklayabilir, sınırlayabilir ya da hiç düzenlemeyebilir; her seçeneğin hukuka uygunluk değerlendirmesinde farklı sonuçları vardır. Kuralların açık, anlaşılır ve çalışanın bilebileceği nitelikte olması gerekir. Kararın dikkat çekici bir tespiti, özel kullanım yasaklanmış olsa bile denetimin ölçülülükle sınırlı kalmasıdır. İş ve özel iletişim birbirinden ayrılabiliyorsa denetim yalnızca iş amaçlı iletişime yönelmeli, ayrılamıyorsa işverenin yetkisi daha dar yorumlanmalıdır. Kanaatimizce yasağın ihlal edildiği trafik kayıtlarından anlaşılabiliyorsa, bunu teyit etmek için mesajları tek tek okumak ölçülülük ilkesiyle bağdaşmaz.
Kurul son olarak, çalışanın önceden bilgilendirilmediği gizli izlemeyi ve çalışanın tüm işlemlerini ayrım gözetmeksizin kaydeden araçlarla yapılan denetimi hukuka aykırı saymıştır. Sürekli ve aralıksız gözetim de ölçülü kabul edilmemektedir. Kanaatimizce bu tespit, ekran kaydı alan veya tuş vuruşlarını izleyen yazılımların kurumsal ortamdaki kullanım alanını ciddi biçimde daraltmaktadır.
8. Uygulamaya Yansımalar
Kararda veri sızıntısı önleme (DLP) ya da e-keşif (eDiscovery) araçlarına özgü bir düzenleme bulunmamaktadır. Bu bölümdeki değerlendirmeler, kararın genel ilkelerinin bu araçlara nasıl uygulanabileceğine ilişkin kendi önerilerimizdir.
8.1. Veri sızıntısı önleme (DLP)
Kararın DLP sistemlerini kapatmayı gerektirdiğini düşünmüyoruz. Aksine, içeriğe insan gözü değmeden riski engelleyen bir DLP kuralı kademeliliğin ilk basamağına tam olarak oturur. Sorun aracın varlığında değil, yapılandırmasındadır. Hassas veri içeren her iletiyi durdurup bir kopyasını güvenlik analistinin önüne düşüren bir kurgu, fiilen sürekli içerik incelemesine dönüşür. Kuralları T.C. kimlik numarası, IBAN veya kart numarası gibi tanımlı veri türlerine dayandırmak, yeni kuralları önce simülasyon modunda çalıştırarak yanlış pozitifleri ayıklamak, ihlal anında çalışanı bir uyarıyla (policy tip) bilgilendirmek ve analistin önüne tam içerik yerine maskelenmiş parçayı ya da üst veriyi getirmek, ilkelerle uyumlu bir yapılandırmanın başlıca unsurlarıdır.
8.2. E-keşif ve iç soruşturma
E-keşif araçları geniş arama yapmaya elverişlidir; bu elverişlilik hukuki bir izin değildir. Somut bir ihbar üzerine bir departmanın tamamının beş yıllık yazışmalarını taramak, Anglo-Amerikan literatüründe “fishing expedition” diye adlandırılan belirsiz delil avcılığıdır ve kararın genel ve sürekli inceleme yasağıyla çelişir. Arama sorgusu iddiaya konu kişilerle, olayın tarih aralığıyla ve olayla bağlantılı anahtar kelimelerle sınırlandırılmalıdır. Arama yapılabilmesi sonuçların tamamının okunabileceği anlamına da gelmez; sonuçlar ayrıca ilgililik bakımından süzülmeli, soruşturmayla ilgisi olmayan özel yazışmalar kapsam dışına çıkarılmalıdır.
Bu noktada rollerin ayrılmasını öneriyoruz. Olayı tespit eden güvenlik ekibi, incelemenin dayanağını ve sınırlarını belirleyen hukuk birimi, incelemeyi onaylayan yetkili merci ve yalnızca onaylanan içeriğe bakan görevli incelemeci farklı kişiler olmalıdır. Sistem yöneticisi teknik erişimi sağlayan kişidir; içeriği okuyan kişi olmak zorunda değildir. Kararın belirli unvanlardan oluşan zorunlu bir komite öngörmediğini de belirtelim. Bu yapı, ölçülülüğü ve hesap verebilirliği somutlaştırmak için önerdiğimiz bir modeldir.
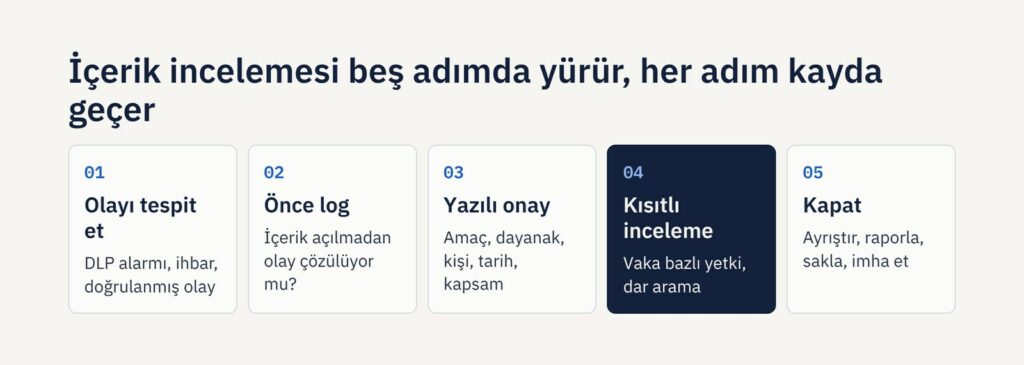
Şekil 3. İçerik incelemesi için önerilen beş adımlı süreç (yazarın önerisi; kararda bu adımlarla geçmez).
8.3. E-posta arşivi ve saklama
Arşivleme, iş sürekliliği ve yasal saklama yükümlülükleri için gereklidir; Türk Ticaret Kanunu’nun ticari defter ve belgelerin saklanmasına ilişkin 82. maddesi bunun en bilinen örneğidir [12]. Ancak bu yükümlülük, bütün çalışanların bütün yazışmalarının belirsiz bir süre saklanmasını ve yöneticilerin bu arşive serbestçe erişmesini haklı kılmaz. Saklama politikası yalnızca süreyi değil, arşive kimin, hangi gerekçeyle ve hangi kayıt altında erişeceğini de tanımlamalıdır.
8.4. İşten ayrılan çalışanın hesabı
Karar, iş ilişkisi sona eren çalışanın hesabının kural olarak aktif kullanıma ve yeni oturumlara kapatılmasını, ilgisiz kişilerin iletileri görmesinin engellenmesini ve hukuki dayanağı kalmayan verilerin imha edilmesini öngörmektedir. İş sürekliliği, savunma hakkı veya yasal yükümlülükler gerektiriyorsa sınırlı, süreli, yetkilendirilmiş ve kayıt altına alınmış yönlendirme, otomatik yanıt, arşivleme veya muhafaza uygulamalarına başvurulabilir. Hesabın süresiz açık tutulması ya da gelen bütün iletilerin sınırsız biçimde bir yöneticiye yönlendirilmesi ise yeniden değerlendirilmelidir. Posta kutusunu tam erişim yetkisiyle halefe devretmek, içinde bordro ya da sağlık randevusu gibi kişisel yazışmalar bulunabileceğinden bu ölçütlerle bağdaşmaz. Kalıcı çözüm, dışa dönük iletişimde kişi adına açılmış adresler yerine rol tabanlı ortak kutuların (satis@, destek@ gibi) kullanılmasıdır.
8.5. Denetçinin denetimi
Karar, denetim verilerine erişimin görev ve yetki verilmiş sınırlı sayıda personelle sınırlandırılmasını, yetkilerin görev tanımlarıyla belirlenmesini, erişim kayıtlarının tutulmasını ve bu personelin gizlilik yükümlülüğü altına alınmasını istemektedir. Bilgi teknolojileri diliyle bu, rol tabanlı erişim kontrolü (RBAC) ve değiştirilemez biçimde tutulan denetim kayıtları demektir. Arşiv ve e-keşif arayüzüne kimin, ne zaman ve hangi sorguyla girdiği kayda geçmelidir. Kullanıcı davranış analitiği (UEBA) ve güvenlik olayı yönetimi (SIEM) sistemlerinin içerik yerine davranış anomalilerine odaklanacak biçimde kurulması da somut şüpheyi en az müdahaleyle üretmenin yoludur.
9. Veri Güvenliği Yükümlülüğü ile Mahremiyet Arasındaki Gerilim
Karara yöneltilebilecek en güçlü itiraz Kanun’un 12. maddesinden gelir [13]. Bu madde veri sorumlusuna, kişisel verilerin hukuka aykırı olarak işlenmesini ve bunlara hukuka aykırı olarak erişilmesini önlemek için uygun güvenlik düzeyini temin etmeye yönelik gerekli her türlü teknik ve idari tedbiri alma yükümlülüğü yükler. İşveren bir yandan içeriden kaynaklanan sızıntıları önlemekle yükümlüdür; öte yandan bu yükümlülüğü yerine getirmenin en etkili görünen aracı olan içerik incelemesi sıkı koşullara bağlanmıştır. Kararın oy çokluğuyla alındığı bilinmekle birlikte, karşı oy gerekçesi yayımlanmadığından Kurul içindeki ayrışmanın bu noktaya ilişkin olup olmadığını söylemek mümkün değildir.
Kanaatimizce gerilim gerçektir ama çözümsüz değildir. 12. madde “uygun” güvenlik düzeyinden söz eder, en müdahaleci tedbirden değil. Sızıntıyı önlemenin büyük bölümü içerik okunmadan yapılabilir. Otomatik engelleme kuralları, maskeleme, erişim yetkilerinin daraltılması ve davranışsal anomali tespiti, insan gözünün içeriğe değmediği tedbirlerdir. İçerik incelemesi bu tedbirlerin yetmediği ve somut bir olayın ortaya çıktığı anda devreye girer. Bu anlamda kararın getirdiği şey güvenlik tedbirlerinin azaltılması değil, sıralanmasıdır.
Tersinden bakıldığında denetim sisteminin kendisi de 12. madde kapsamında korunması gereken bir veri kümesidir. Herkesin her şeyi görebildiği bir arşiv ya da yetkileri denetlenmeyen bir e-keşif ortamı, önlemek istediği riskin kendisini üretir. Ölçüsüz denetim bu yönüyle de veri güvenliği yükümlülüğüyle çelişir.
Sonuç
2026/2035 sayılı İlke Kararı, kurumsal iletişim denetimini bir mülkiyet sorusu olmaktan çıkarıp bir veri işleme sorusuna dönüştürmüştür. Trafik kayıtlarının incelenmesi de artık bir amaca ve aydınlatmaya bağlıdır. Açık rıza, iş ilişkisinin yapısı gereği denetimin güvenilir dayanağı olmaktan çıkmıştır. İçeriğe erişim ise somut şüpheye, kademeliliğe ve iddiayla sınırlı bir incelemeye bağlanmıştır.
Kararın uygulamadaki muhatabı yalnızca hukuk birimleri değildir. Posta kutusu yetkilerini tanımlayan, DLP kurallarını yazan, arşiv politikasını belirleyen ve e-keşif aramasını çalıştıran kişiler bilgi teknolojileri ekipleridir. Kararın hükümleri bu ekiplerin konsolunda somut ayarlara dönüşmedikçe, iyi yazılmış bir aydınlatma metni tek başına uyum sağlamaz.
Kararın açık bıraktığı sorular da vardır. Anayasa Mahkemesi’nin C.O.A. kararında sözleşme hükmüne dayalı rızaya tanıdığı etki ile Kurul’un rızaya mesafeli tutumu, yargı denetiminde yeniden karşılaşacaktır. Somut şüphenin hangi teknik olgularla kurulabileceği de Kurul’un somut olay kararlarıyla netleşecektir. Bu belirsizlikler uyum çalışmasını ertelemek için bir gerekçe değildir. Kararda, açıklanan yükümlülüklere uyulmadığının tespiti hâlinde somut olayın özelliklerine göre inceleme yapılacağı ve Kanun’un 18. maddesi uyarınca işlem tesis edileceği açıkça belirtilmiştir.
Dipnotlar
[1] Kişisel Verileri Koruma Kurulu, 16.09.2026 tarihli ve 2026/2035 sayılı İlke Kararı, RG 08.10.2026, S. 33394.
[2] 6698 sayılı Kişisel Verilerin Korunması Kanunu, RG 07.04.2016, S. 29677, md. 15/6.
[3] 6698 sayılı Kanun, md. 4, 5, 6, 10 ve 12.
[4] AYM (Birinci Bölüm), C.O.A. Başvurusu, B. No: 2018/31036, 12.01.2021, RG 05.02.2021, S. 31386.
[5] 6698 sayılı Kanun, md. 5/2-(ç), (e) ve (f).
[6] AYM (Genel Kurul), E.Ü. Başvurusu, B. No: 2016/13010, 17.09.2020.
[7] AİHM (Büyük Daire), Bărbulescu/Romanya, B. No: 61496/08, 05.09.2017.
[8] 6698 sayılı Kanun, md. 10; Aydınlatma Yükümlülüğünün Yerine Getirilmesinde Uyulacak Usul ve Esaslar Hakkında Tebliğ, RG 10.03.2018, S. 30356.
[9] 6698 sayılı Kanun, md. 18.
[10] 5237 sayılı Türk Ceza Kanunu, md. 132 ve 135.
[11] 6100 sayılı Hukuk Muhakemeleri Kanunu, md. 189/2.
[12] 6102 sayılı Türk Ticaret Kanunu, md. 82.
[13] 6698 sayılı Kanun, md. 12.